

Il furto di identità come fatto collaterale alle cripto truffe
Nelle cripto-truffe la sottrazione di denaro non è l'unico danno: i documenti e i dati identificativi consegnati alle piattaforme fittizie vengono sistematicamente riutilizzati per costruire identità operative e coinvolgere la vittima in procedimenti penali avviati da altri. Ecco cosa sapere e come difendersi.
1Una spoliazione che non si vede: i dati personali come secondo bottino
Chi ha subito una cripto-truffa sa con esattezza quanto denaro ha perso. Sa la data del primo versamento, ricorda le promesse di rendimenti, conosce il nome della piattaforma fittizia che lo ha contattato. Quello che quasi nessuna vittima percepisce, almeno in un primo momento, è che parallelamente alla spoliazione patrimoniale si è consumata una raccolta sistematica e finalizzata di dati personali e identificativi, destinate a un utilizzo autonomo e ulteriore rispetto alla truffa originaria. Il denaro è andato, ma anche i documenti, le immagini, le credenziali, la storia personale consegnata nel corso di settimane di conversazioni. Questi elementi costituiscono il secondo prodotto dell'attività criminale: un patrimonio informativo che alimenta operazioni successive e che può ritorcersi contro la vittima stessa in forme del tutto imprevedibili.
Comprendere questo meccanismo è utile non soltanto per valutare l'estensione del danno subito, ma soprattutto per adottare le misure difensive appropriate, a partire dalla struttura della denuncia-querela, che nella prassi viene spesso redatta in modo da lasciare questa dimensione del tutto in ombra.
2Come vengono raccolti i dati: tre canali principali
Il primo e più sistematico canale di raccolta è costituito dalle pseudo-procedure di verifica dell'identità, presentate come adempimenti di legge o come condizioni tecniche per l'operatività dell'account. Agli occhi della vittima la richiesta appare assolutamente coerente: le piattaforme di trading regolamentate sono effettivamente tenute ad acquisire documenti identificativi nell'ambito delle procedure cosiddette KYC (Know Your Customer), imposte dalla normativa antiriciclaggio. Il criminale sfrutta questa aspettativa di legalità per ottenere, senza destare sospetti, un corredo documentale completo: documento di identità fronte e retro, codice fiscale, selfie con il documento in mano, video-selfie con movimenti guidati del capo — il cosiddetto liveness check —, prova di residenza mediante bolletta o estratto conto, talvolta il documento del coniuge. Si tratta esattamente e integralmente dell'insieme di elementi necessari per superare le procedure KYC di un exchange autorizzato o di un istituto di pagamento regolamentato. La richiesta non è quindi arbitraria né improvvisata: è finalizzata, costruita sulla conoscenza delle procedure reali che la vittima è abituata a considerare legittime. Il video-selfie, in particolare, ha un valore aggiunto specifico: può essere rielaborato mediante tecniche di sintesi per alimentare sistemi di elusione dei controlli di presenza reale richiesti da piattaforme genuine.
Il secondo canale è quello del controllo remoto del dispositivo. Con il pretesto dell'assistenza tecnica — la configurazione del wallet, la risoluzione di un presunto errore di accredito, l'installazione dell'applicativo della piattaforma — la vittima viene indotta a installare software di condivisione dello schermo o di accesso remoto. Da quel momento l'operatore non accede soltanto alla piattaforma fittizia: accede alla posta elettronica, all'archivio fotografico, dove quasi invariabilmente risiedono le riproduzioni dei documenti d'identità, ai gestori di password, all'home banking e ai codici di autenticazione a due fattori. L'accesso è silenzioso, non lascia tracce immediatamente percepibili e si protrae per tutto il tempo in cui il software rimane installato, spesso settimane.
Il terzo canale, meno strutturato ma non trascurabile, è quello delle conversazioni preparatorie. Nel corso delle settimane — talvolta dei mesi — che precedono i versamenti, la vittima consegna spontaneamente, in risposta alle domande del truffatore che si pone come consulente o come partner sentimentale, la propria situazione familiare, patrimoniale, lavorativa e sanitaria. Questo materiale di profilazione non ha un impiego immediato nella truffa in corso, ma rende credibile la successiva impersonificazione nei confronti di terzi, consentendo di rispondere in modo convincente a domande che solo la persona reale potrebbe conoscere.
3Il riutilizzo: dall'identità raccolta all'identità operativa
I documenti sottratti vengono impiegati per aprire conti correnti, conti di pagamento e wallet presso operatori regolamentati, nonché, in alcuni casi, per costituire posizioni societarie intestate alla vittima o a soggetti fittizi costruiti assemblando frammenti di identità diverse. Su tali rapporti transitano i proventi delle truffe successive. Le vittime successive, ricevendo coordinate bancarie o indirizzi di wallet formalmente riferibili a una persona reale, ottengono un elemento di rassicurazione che abbassa le loro difese: quella persona reale, del tutto ignara, finirà indicata nelle loro denunce come soggetto coinvolto nella frode.
Le fotografie e i dati personali raccolti vengono inoltre impiegati per costruire i profili-esca utilizzati nella fase di aggancio di nuove vittime, alimentando in particolare le truffe cosiddette pig butchering, nelle quali la relazione affettiva o di amicizia è il veicolo attraverso cui si perviene all'investimento. Questi profili circolano in modo autonomo sui mercati clandestini di dati, moltiplicando il numero dei potenziali riutilizzatori e rendendo il danno strutturalmente permanente: una volta immesso in questi circuiti, un corredo documentale non può essere revocato.
4L'inquadramento giuridico: le norme applicabili
Come anticipato, non esiste nell'ordinamento italiano una fattispecie di "furto di identità" come reato autonomo. Le condotte descritte nei paragrafi precedenti possono tuttavia integrare, a seconda della loro concreta modalità, diverse disposizioni penali che è opportuno conoscere.
La norma di riferimento più immediata per la creazione di profili e account a nome altrui è la sostituzione di persona prevista dall'articolo 494 del codice penale, che punisce chiunque, al fine di procurarsi un vantaggio o di arrecare ad altri un danno, induce taluno in errore attribuendosi un falso nome, un falso stato o una qualità a cui non ha diritto. La giurisprudenza ha progressivamente esteso l'applicazione di questa norma alle condotte realizzate in ambiente digitale, ricomprendendovi la creazione di account e profili social intestati a persone reali a loro insaputa.
Sul piano della frode informatica, rileva in modo particolarmente diretto il terzo comma dell'articolo 640-ter del codice penale, che prevede un'aggravante quando il fatto è commesso con furto o indebito utilizzo dell'identità digitale in danno di uno o più soggetti. Questa disposizione costituisce il riconoscimento più esplicito, nel diritto positivo italiano, del fenomeno di cui ci occupiamo, e va valorizzata nella prospettiva della contestazione unitaria dei fatti: non si tratta soltanto di truffa, ma di una condotta aggravata dall'abuso dell'identità altrui.
L'installazione di software di accesso remoto, quando è ottenuta mediante inganno ovvero quando l'accesso viene esercitato oltre i limiti del consenso carpito con artifici, può integrare l'accesso abusivo a sistema informatico o telematico previsto dall'articolo 615-ter del codice penale. A questa fattispecie può accompagnarsi quella della detenzione e diffusione abusiva di codici di accesso a sistemi informatici o telematici, disciplinata dall'articolo 615-quater del medesimo codice, quando vengono acquisiti e utilizzati codici di autenticazione, password o chiavi di accesso a servizi digitali della vittima.
Sul versante della protezione dei dati personali, la raccolta, la conservazione e il riutilizzo dei documenti identificativi descritti nel presente articolo costituisce trattamento illecito di dati personali ai sensi dell'articolo 167 del Decreto Legislativo 30 giugno 2003, n. 196 e successive modificazioni, nel testo vigente a seguito delle modifiche apportate per l'adeguamento al Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio.
Tutte queste fattispecie si pongono in concorso con la truffa e con le condotte di riciclaggio, e vanno espressamente indicate nell'atto di denuncia affinché la Procura possa orientare correttamente le indagini.
| Norma | Condotta rilevante |
|---|---|
| Art. 494 c.p. — Sostituzione di persona | Creazione di profili, account e rapporti a nome della vittima; impersonificazione in rete |
| Art. 640-ter c.p., co. 3 — Frode informatica aggravata | Frode commessa con furto o indebito utilizzo dell'identità digitale altrui |
| Art. 615-ter c.p. — Accesso abusivo a sistema informatico | Installazione di software di accesso remoto con consenso carpito con inganno; accesso oltre i limiti del consenso |
| Art. 615-quater c.p. — Detenzione abusiva di codici di accesso | Acquisizione e uso di password, OTP, chiavi di autenticazione della vittima |
| Art. 167 D.Lgs. 196/2003 — Trattamento illecito di dati personali | Raccolta, conservazione e riutilizzo non autorizzati di dati identificativi e biometrici |
5Il rischio processuale per la vittima e come difendersi
È questo il punto che merita maggiore attenzione pratica, perché riguarda una conseguenza del tutto controintuitiva: la vittima della cripto-truffa rischia di comparire, a distanza di mesi, come soggetto segnalato o indagato nei procedimenti aperti dalle vittime successive. I suoi documenti, usati per aprire conti o wallet, la indicano formalmente come titolare di rapporti attraverso cui sono transitati proventi illeciti. La vittima successiva, che ha sporto denuncia indicando quelle coordinate, non può sapere che la persona reale cui appartengono i documenti è a sua volta offesa.
Chi non ha documentato la sottrazione dei propri dati si trova in una posizione processualmente molto difficile: deve dimostrare a posteriori una circostanza negativa, ossia di non aver concorso in una condotta, in un contesto in cui la documentazione formale — rapporti bancari, procedure di verifica dell'identità, immagini acquisite in sede di apertura del conto — depone apparentemente contro di lei. Non è una situazione teorica: è uno degli esiti pratici più insidiosi del meccanismo descritto.
La risposta difensiva più efficace, e anche la più accessibile, consiste nella redazione accurata della denuncia-querela per la cripto-truffa. Nella prassi, le querele vengono strutturate intorno alla spoliazione patrimoniale, descrivendo i versamenti e le false promesse di rendimento. Questa impostazione è corretta ma incompleta. È necessario che l'atto esponga analiticamente anche la circostanza della consegna dei dati e dei documenti: quali documenti siano stati trasmessi, in quale data, su quale canale di comunicazione, a fronte di quale specifica richiesta, con quale motivazione presentata dall'interlocutore. Le conversazioni relative, le schermate, le email e i messaggi che documentano le richieste devono essere allegati. L'atto deve infine chiedere espressamente alla Procura di procedere anche in ordine alle fattispecie descritte nel paragrafo precedente, oltre che per la truffa.
Questa integrazione non è un adempimento formale. L'atto acquista data certa e precostituisce, in favore della vittima, la prova documentale della sottrazione dei propri dati identificativi. Quella prova è opponibile in qualsiasi futuro procedimento nel quale il nome della vittima dovesse comparire in relazione all'utilizzo fraudolento dei suoi documenti. È, allo stato attuale, il presidio più efficace di cui dispone la vittima, e il suo costo è pari a zero quando viene inserito contestualmente alla querela principale.
Accanto alla corretta strutturazione della denuncia-querela, la vittima dovrebbe adottare senza ritardo le seguenti misure complementari. Occorre richiedere all'Autorità giudiziaria la conservazione urgente dei dati di traffico e di registrazione presso i prestatori di servizi coinvolti, prima che i termini di conservazione ordinaria scadano. È necessario informare il proprio istituto di credito dell'accaduto e chiedere la verifica di eventuali posizioni o rapporti aperti a proprio nome, inclusa una ricognizione presso i sistemi di informazione creditizia. Va presentato reclamo al Garante per la protezione dei dati personali qualora sia identificabile il titolare del trattamento illecito. Sul piano tecnico, il software di accesso remoto deve essere disinstallato immediatamente, e tutte le credenziali — a partire dall'indirizzo di posta elettronica principale e da quello di recupero — devono essere sostituite integralmente, con password nuove e uniche per ciascun servizio. I dispositivi e gli account utilizzati durante la truffa devono essere conservati integralmente, senza alcuna modifica o cancellazione, in quanto costituiscono prove digitali.
6Il rischio della truffa secondaria: un avvertimento necessario
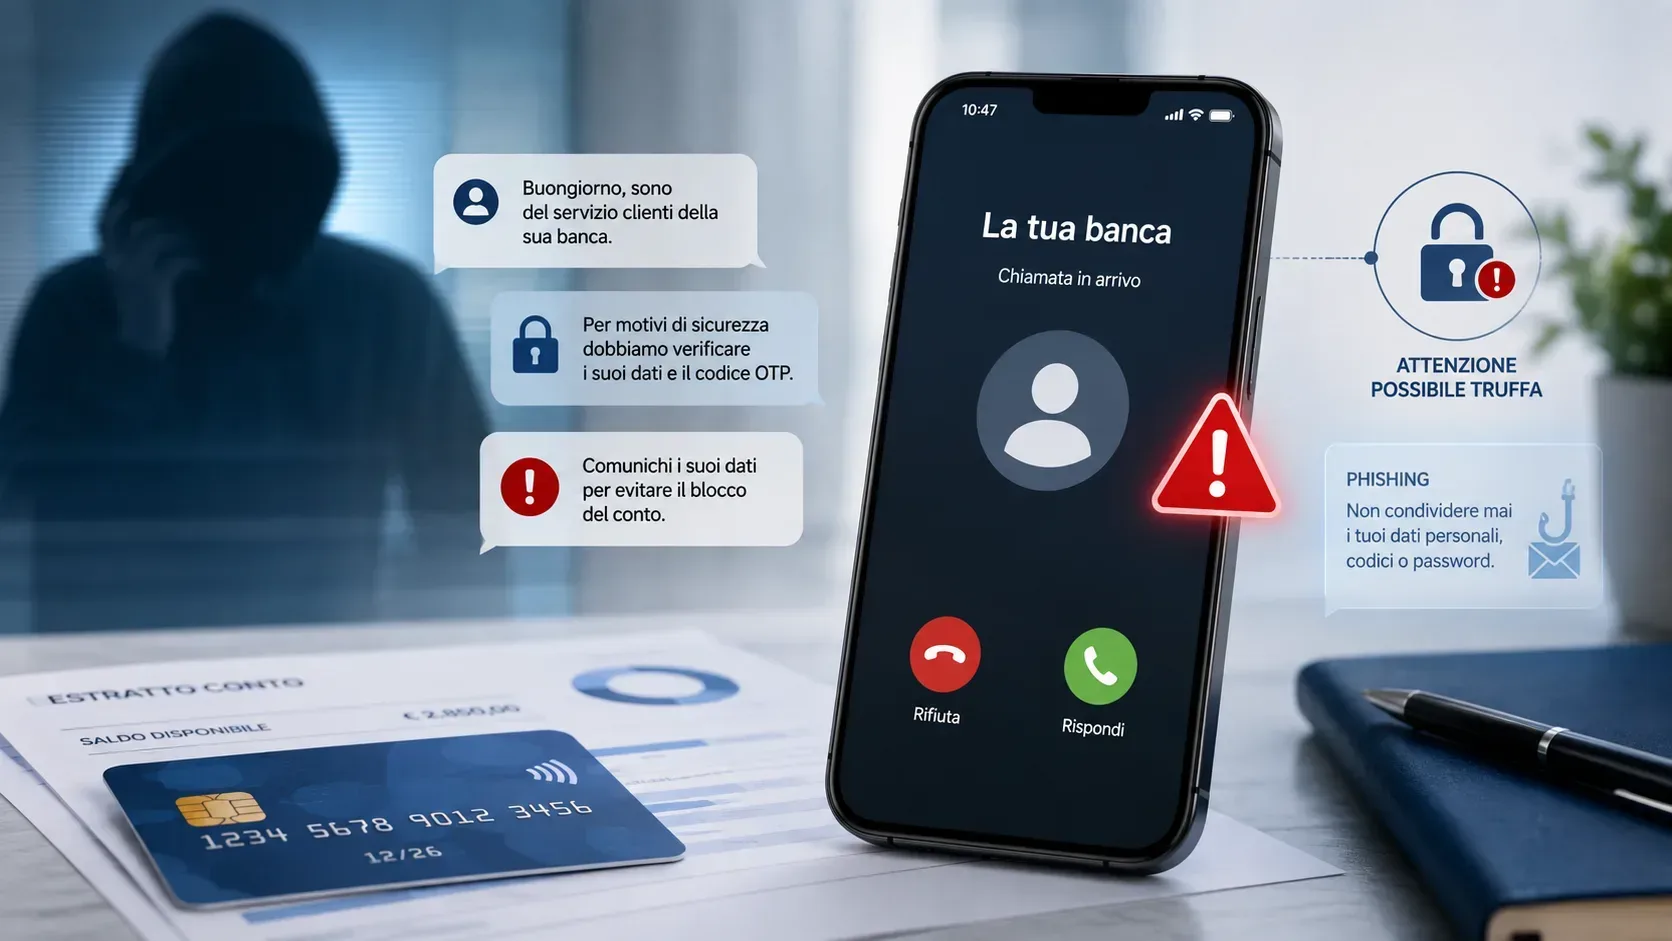
Vi è un'ulteriore conseguenza del meccanismo descritto che merita di essere segnalata con chiarezza. I dati sottratti nella prima fase — nome, numero di telefono, indirizzo email, situazione patrimoniale, persino i dettagli della truffa subita — vengono talvolta utilizzati per contattare la stessa vittima spacciandosi per società di recupero crediti specializzate in cripto-attività, per funzionari di autorità di vigilanza, per rappresentanti di exchange o per avvocati stranieri. Questi soggetti, che dispongono di informazioni precise sulla truffa originaria, risultano credibili proprio perché conoscono dati che soltanto la vittima e i truffatori originari dovrebbero conoscere. In realtà si tratta, quasi sempre, degli stessi o di affiliati, che sfruttano le stesse informazioni per una seconda spoliazione, promettendo il recupero delle somme perdute dietro pagamento di anticipi o commissioni.
Nessuna società legittima di recupero crediti e nessun organismo pubblico chiede anticipi in criptovaluta o bonifici verso conti esteri come condizione per avviare un'attività di recupero. Lo Studio Legale Giammatteo non garantisce né promette alcun esito specifico nelle pratiche trattate.
7Domande frequenti
Il "furto di identità" è un reato previsto dal codice penale italiano?
Perché i truffatori chiedono il selfie con il documento in mano e il video con i movimenti del capo?
Come posso sapere se qualcuno ha aperto conti o wallet a mio nome?
Se i miei documenti vengono usati per una truffa a danno di altri, posso essere indagato?
Il software di accesso remoto installato durante la truffa può ancora essere attivo?
Una società che si offre di recuperare i miei fondi dietro pagamento di una commissione anticipata è affidabile?
Lo Studio Legale Giammatteo assiste le vittime di cripto-truffe nella valutazione della propria posizione, nella redazione della denuncia-querela e nell'individuazione delle misure difensive appropriate. Per richiedere una valutazione preliminare della singola situazione è possibile contattare lo Studio ai recapiti di seguito indicati.
Studio Legale Giammatteo
Via Nicandro Iosso n. 6 — 86079 Venafro (IS)
PEC: studiolegale@pec.giammatteo.it
Prenota una videoconsulenza
Colloquio a distanza con l'avvocato, su appuntamento. Durata 30 minuti, compenso 190,00 €, da versare online al momento della prenotazione.
Contatti dello Studio
Telefonare o scrivere allo Studio non comporta alcun costo: il riscontro arriva di norma entro un giorno lavorativo.
- Via Nicandro Iosso 6, 86079 Venafro, (IS)
- 0865 1945640
- studiolegale@giammatteo.it
- PEC: studiolegale@pec.giammatteo.it
Discussione
Un commento
Gaetano Scungio
Studio Legale Giammatteo Risposta dello Studio
la sua preoccupazione è comprensibile e la risposta alla sua domanda è affermativa: può rivolgersi alla Polizia Postale e delle Comunicazioni per presentare denuncia, oppure a qualsiasi altro ufficio di polizia giudiziaria. Potrà anche rivolgersi al suo legale di fiducia che redigerà una querela per poi depositarla telematicamente.